
Rozdział 3 · 3.7
Bezpieczne hasła i co zrobić w przypadku wycieku hasła
Dobre hasło to najważniejsze zabezpieczenie Państwa strony internetowej i poczty e-mail. W tym artykule dowiedzą się Państwo, jakie hasła należą do Państwa pakietu, jak uczynić je bezpiecznymi oraz co zrobić, gdy któreś z nich wycieknie.
Jakie hasła Państwo mają?
| Hasło | Do czego służy? | Zmiana |
|---|---|---|
| Moje WebOké | Państwa panel klienta, a tym samym również przycisk prowadzący do DirectAdmin. | Moje WebOké, Moja Administracja, Dane logowania |
| Hasło DA | Bezpośrednie logowanie do DirectAdmin oraz domyślne konto FTP. | Hasło DA ustawianie lub zmiana |
| Skrzynka pocztowa | Każdy adres e-mail ma własne hasło. | Wijzianie hasła adresu e-mail |
| Konto FTP | Każde dodatkowe konto FTP ma własne hasło. | Konta FTP, tworzenie i zarządzanie |
| Baza danych | Użytkownik bazy danych Państwa strony internetowej. Znajduje się również w ustawieniach strony, na przykład w pliku wp-config.php. | Użytkownicy baz danych, uprawnienia i hasła |
| Państwa strona | Na przykład administrator WordPress. Zarządzają Państwo nim bezpośrednio na stronie. | Na stronie |
Te hasła są od siebie niezależne. Jeśli zmienią Państwo hasło DA, hasła do skrzynki pocztowej, bazy danych i strony internetowej pozostaną bez zmian.
Bezpieczne hasło
- Długie: co najmniej 15 znaków. Długość czyni hasło znacznie silniejszym niż nietypowe znaki. Fraza złożona z pięciu lub sześciu losowo wybranych słów jest silna, a jednocześnie łatwa do zapamiętania.
- Prawdziwie losowe: niech hasło lub słowa wybierze menedżer haseł. Hasło, które wymyślą Państwo samodzielnie, na przykład słowo z rokiem i wykrzyknikiem, niemal zawsze podąża za schematem, który osoby atakujące sprawdzają jako pierwszy.
- Unikalne: każde hasło należy stosować tylko w jednym miejscu. Jeśli wycieknie z innej strony internetowej, Państwa pakiet pozostanie bezpieczny.
- Niemożliwe do odgadnięcia: bez imienia, daty urodzenia, nazwy firmy czy nazwy domeny.
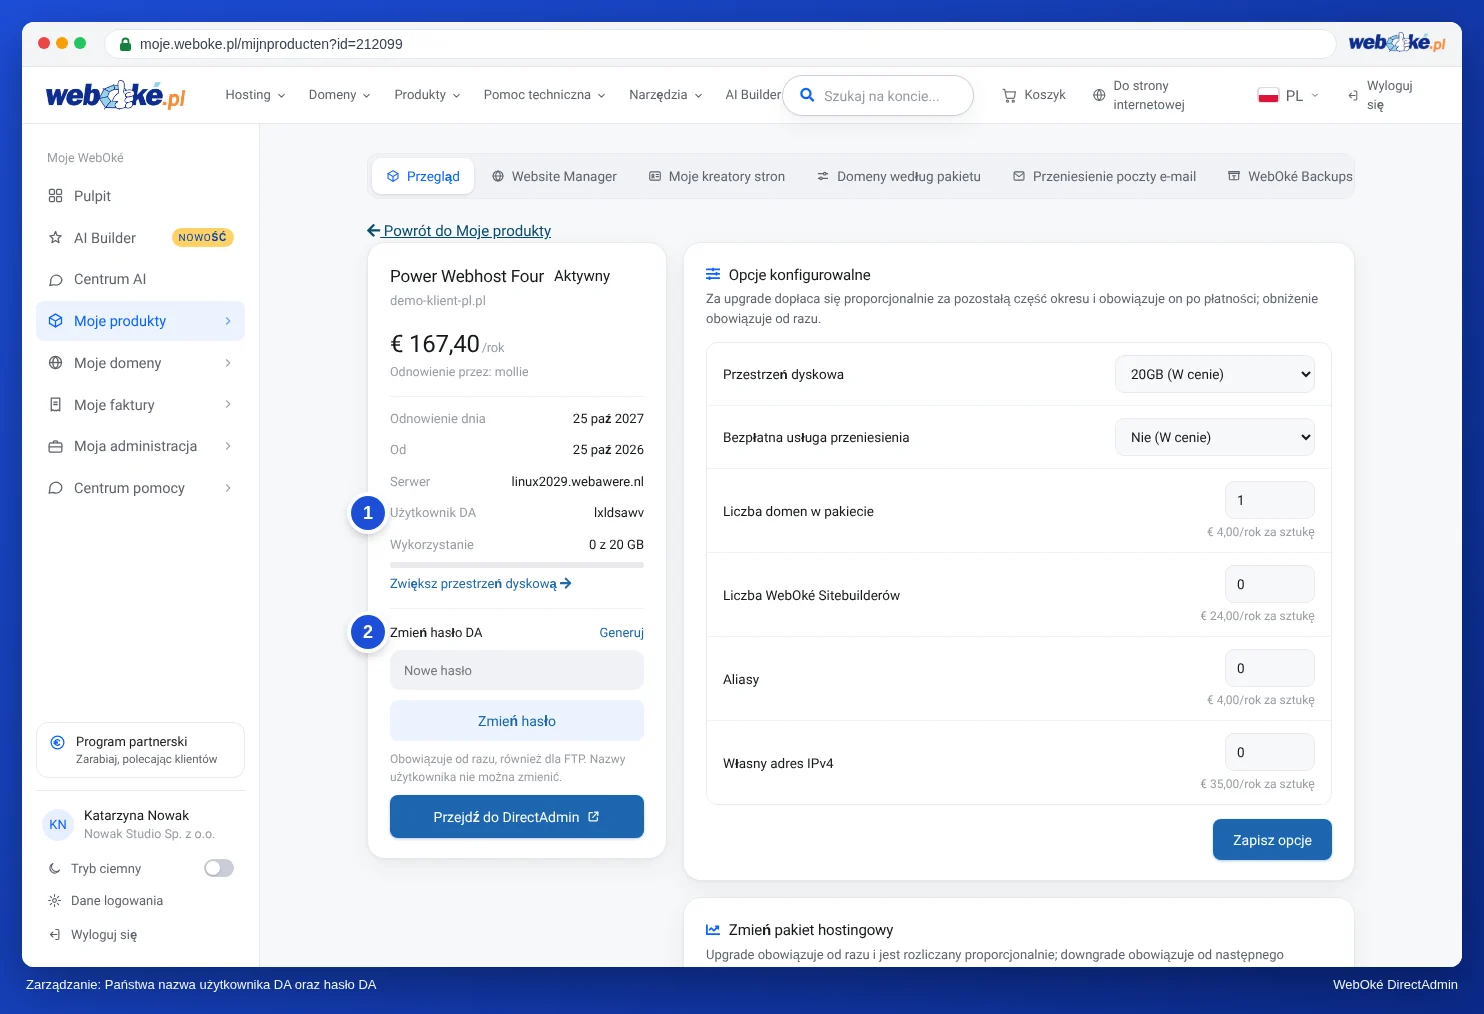
- Przechowywane w menedżerze haseł, na przykład Bitwarden, 1Password lub menedżerze haseł wbudowanym w przeglądarkę. Może on również wygenerować dla Państwa silne hasła. W Moim WebOké można to zrobić za pomocą przycisku Generuj przy haśle DA.
- Nieudostępniane przez e-mail, WhatsApp czy kartkę przyklejoną do ekranu.
- Zmieniane tylko z powodu: silnego, unikalnego hasła nie trzeba zmieniać co kilka miesięcy. Należy je jednak natychmiast zmienić, gdy pojawi się ku temu powód, na przykład informacja o wycieku danych lub odejście współpracownika, który znał to hasło.
Te zalecenia są zgodne z wytycznymi amerykańskiego instytutu NIST (SP 800-63B-4) oraz zaleceniami Narodowego Centrum Bezpieczeństwa Cybernetycznego. Niektóre systemy stawiają dodatkowo własne wymagania, na przykład wielką literę, cyfrę lub znak specjalny. Wówczas należy je dodać do długiego hasła.
Dodatkowe zabezpieczenia
- Włączą Państwo Uwierzytelnianie dwuetapowe w DirectAdmin (zob. Uwierzytelnianie dwuetapowe, konfiguracja) i skorzystają z aplikacji uwierzytelniającej dla Moje WebOké.
- Nie udostępniają Państwo innym osobom dostępu przy użyciu własnego hasła. Dla twórcy strony internetowej należy utworzyć osobne konto FTP (zob. Konta FTP, tworzenie i zarządzanie) lub klucz logowania z datą ważności (zob. Klucze logowania: logowanie dla skryptów i programów).
- Wylogowują się Państwo z komputera, z którego korzystają również inne osoby (zob. Wylogowanie i bezpieczne zamknięcie sesji).
Podejrzewają Państwo wyciek hasła?
Na przykład dlatego, że otrzymali Państwo powiadomienie o wycieku danych, widzą nieznany adres IP w Historii logowania, albo w Państwa imieniu nagle wysyłana jest poczta. W takim przypadku należy postąpić następująco:
- Natychmiast zmienić hasło. Jeśli chodzi o DirectAdmin, należy ustawić nowe hasło DA w Moim WebOké (zob. Hasło DA ustawianie lub zmiana). Działa to również wtedy, gdy ktoś inny zdążył już zmienić stare hasło.
- Zakończyć wszystkie pozostałe sesje w DirectAdmin: Profil, zakładka Sesje, ZAKOŃCZ WSZYSTKIE INNE (zob. Wylogowanie i bezpieczne zamknięcie sesji).
- Sprawdzić Historię logowania pod kątem nieznanych adresów IP (zob. Historia logowania: kto i kiedy się zalogował?).
- Sprawdzić Klucze logowania i usunąć klucze, których Państwo nie rozpoznają (zob. Klucze logowania: logowanie dla skryptów i programów).
- Sprawdzić swoje konta FTP i usunąć konta, których Państwo nie rozpoznają (zob. Konta FTP, tworzenie i zarządzanie).
- Sprawdzić pocztę: proszę sprawdzić w Przekierowaniach, czy nie dodano przekierowania na nieznany adres, oraz zmienić hasła skrzynek pocztowych (zob. Przekierowania: przekazywanie poczty na inny adres i Wijzianie hasła adresu e-mail). Jeśli z Państwa adresu wysyłany jest spam, prosimy zapoznać się z Co zrobić, gdy Pana/Pani adres e-mail jest nadużywany.
- Zlecić skanowanie strony internetowej pod kątem złośliwego oprogramowania za pomocą Imunify360 (zob. Imunify360: skanowanie strony w poszukiwaniu malware). Jeśli strona została zhakowana, prosimy postępować zgodnie z Moja strona została zhakowana: plan działania.
- Włączyć Uwierzytelnianie dwuetapowe (zob. Uwierzytelnianie dwuetapowe, konfiguracja).
- Zmienić hasło również w innych miejscach, w których było ono używane.
Uwaga: Dopiero po zmianie hasła skrzynki pocztowej należy dostosować hasło również w programie pocztowym na komputerze i telefonie. Jeśli urządzenie wciąż próbuje logować się przy użyciu starego hasła, serwer po pewnym czasie zablokuje Państwa adres IP (zob. Problemen z logowaniem, rozwiązywanie).
Czy można to zrobić również w Moim WebOké?
Tak. Hasło DA ustawiają Państwo w Moim WebOké bez konieczności podawania starego hasła: Moje produkty, Administracja, blok Zmień hasło DA. Nowe hasło obowiązuje od razu, również dla domyślnego konta FTP.
Wskazówka: Nie są Państwo pewni, czy doszło do wycieku? Proszę utworzyć zgłoszenie w Centrum pomocy. Możemy sprawdzić dzienniki zdarzeń serwera.