
Rozpoznawanie phishingu w poczcie webmail
Moduł 2: Czytanie poczty · Czas czytania: 10 min
Cel lekcji: Po tej lekcji rozpoznają Państwo cechy wiadomości phishingowej, potrafią Państwo sprawdzić w webmailu, dokąd naprawdę prowadzi link i dokąd trafi odpowiedź, oraz wiedzą Państwo, co zrobić z podejrzaną wiadomością, a także co zrobić, jeśli jednak kliknęli Państwo w link.
Kluczowe pojęcia: phishing, tekst linku, prawdziwy link, nazwa domeny, subdomena, domena łudząco podobna (lookalike), Odpowiedź do, ostrzeżenie o podejrzanych adresach, Zgłoś spam, inny kanał kontaktu
Czym jest phishing
Phishing to wiadomość, która próbuje nakłonić Państwa do zrobienia czegoś, co pomaga nadawcy: zalogowania się na podrobionej stronie, wykonania płatności, otwarcia załącznika lub odesłania danych. Słowo pochodzi od angielskiego fishing (łowienie ryb): atakujący zarzuca wędkę i czeka, kto złapie przynętę.
Większość phishingu nie jest wymierzona w Państwa komputer, lecz w Państwa. Często nie ma w nim żadnego wirusa. Wiadomość chce tylko, aby to Państwo sami coś zrobili. Dlatego program antywirusowy pomaga tylko w ograniczonym stopniu, a znajomość sztuczek oszustów pomaga naprawdę.
Stałe składniki
Niemal każda wiadomość phishingowa wykorzystuje jeden lub kilka z tych środków:
- Pośpiech: "w ciągu 24 godzin", "jeszcze dziś", "ostatnie przypomnienie". Kto się spieszy, mniej sprawdza.
- Groźba: Państwa skrzynka zostanie zablokowana, Państwa domena wygasa, czeka nieopłacone polecenie zapłaty, Państwa paczka wraca do nadawcy.
- Nagroda lub ciekawość: zwrot pieniędzy, udostępniony dokument, wiadomość głosowa.
- Przycisk lub link do strony, która wygląda jak strona Państwa banku, dostawcy lub webmaila.
- Nadawca lub domena, które prawie się zgadzają.
- Inny adres do odpowiedzi, tak aby Państwa odpowiedź trafiła do oszusta.
Wiadomość, w której jest pośpiech, a do tego link do strony logowania, zawsze zasługuje na drugie spojrzenie, nawet jeśli wygląda porządnie. Dobry phishing nie zawiera już błędów językowych.
Tekst linku a prawdziwy link
W wiadomości tekst, który Państwo widzą, i adres, do którego prowadzi link, to dwie różne rzeczy. W źródle wiadomości wygląda to tak:
<a href="https://login.weboke.nl.account-check.example/inloggen">
  https://webmail.weboke.pl
</a>
Widzą Państwo https://webmail.weboke.pl, ale trafiają Państwo pod zupełnie inny adres. Na komputerze sprawdzą to Państwo w ten sposób: proszę wskazać link lub przycisk kursorem myszy, nie klikając. W dolnej części okna przeglądarki pojawi się prawdziwy adres. Na telefonie lub tablecie proszę dłużej przytrzymać link; pojawi się wtedy menu z adresem u góry. Następnie proszę nie wybierać opcji otwarcia.
Jak czytać adres internetowy
Prawdziwy adres trzeba też umieć dobrze odczytać. Proszę spojrzeć na fragment między https:// a pierwszym kolejnym ukośnikiem. Proszę czytać go od prawej do lewej: rozszerzenie (.nl, .com, .example) i słowo przed nim tworzą razem nazwę domeny. To ta część się liczy.
https://webmail.weboke.pl/: nazwa domeny to weboke.nl. Część webmail przed nią tworzy subdomenę; może ją utworzyć wyłącznie właściciel weboke.nl.https://login.weboke.nl.account-check.example/inloggen: nazwa domeny to account-check.example. Wszystko przed nią ("login.weboke.nl") to subdomena, którą atakujący wybrał sam. To najbardziej znana sztuczka.https://weboke-beveiliging.example/: domena łudząco podobna (lookalike). Zawiera znaną nazwę, ale jest to inna domena, którą może zarejestrować każdy.https://www.example.com@account-check.example/: wszystko przed znakiem @ jest pomijane; trafiają Państwo na account-check.example.
Istnieją też domeny wykorzystujące sztuczki z literami: cyfra 0 zamiast litery o, rn zamiast m albo litery z innego alfabetu, które wyglądają tak samo. Jeśli nie widzą Państwo takiej różnicy gołym okiem, pomoże menedżer haseł: wpisuje on hasło wyłącznie na prawdziwej domenie (lekcja 1.3).
Nadawca i Odpowiedź do
W lekcji 2.2 widzieli Państwo, że wyświetlana nazwa niczego nie dowodzi, a pole Odpowiedź do może zawierać własny adres. W phishingu te dwie rzeczy często występują razem. Wiadomość rzekomo pochodzi od "WebOké Support", adres to support@weboke-beveiliging.example, a Odpowiedź do wskazuje na darmowy adres e-mail. Albo wiadomość przychodzi z prawdziwego adresu Państwa dyrektora, ale Odpowiedź do wskazuje na inną domenę. To ostatnie często spotyka się przy oszustwie "na prezesa" (CEO fraud): "pilna płatność", o którą dyrektor rzekomo prosi w trakcie zebrania.
Webmail trochę pomaga. Jeśli adres nadawcy zawiera znaki, które przypominają zwykłe litery, ale nimi nie są, webmail wyświetla nad wiadomością ostrzeżenie, że wiadomość zawiera adresy e-mail, którym być może nie należy ufać. Jeśli widzą Państwo to ostrzeżenie, proszę traktować wiadomość jako podejrzaną. Jeśli go nie widać, nic to nie oznacza: większość phishingu po prostu używa innej domeny.
I proszę pamiętać z lekcji 2.2: wiadomość, która bez problemu przechodzi kontrolę SPF, DKIM i DMARC, nadal może być phishingiem. Atakujący używa wtedy własnej, prawdziwej domeny.
Co zrobić z podejrzaną wiadomością
- Nie klikać, nie odpowiadać, nie otwierać załączników. Nawet "tylko żeby zobaczyć".
- Samodzielnie przejść na stronę. Czy wiadomość dotyczy Państwa banku, dostawcy lub paczki? Proszę otworzyć stronę lub aplikację tak jak zawsze, przez zakładkę lub wpisując adres samodzielnie. Jeśli nic tam nie ma, wiadomość była fałszywa.
- W razie wątpliwości proszę zadzwonić pod numer, który Państwo już znali, a nie pod numer podany w wiadomości.
- Proszę zgłosić wiadomość. W webmailu WebOké przyciskiem Zgłoś spam: wiadomość trafia do zespołu antyspamowego WebOké oraz do Państwa folderu Spam. Jeśli wiadomość dotyczy Państwa banku, proszę przesłać ją również na adres zgłoszeń tego banku. W Polsce phishing można zgłosić także do CERT Polska: https://incydent.cert.pl/ (podejrzane SMS-y można przesłać na numer 8080).
- Proszę ostrzec współpracowników, jeśli wiadomość trafiła do większej liczby osób w Państwa organizacji.
Kliknęli Państwo lub zalogowali się mimo wszystko?
To może przytrafić się każdemu. Szybkie działanie ma największe znaczenie.
- Proszę natychmiast zmienić hasło z urządzenia, któremu Państwo ufają, a także w każdym innym miejscu, w którym używali Państwo tego samego hasła.
- Proszę włączyć weryfikację dwuetapową (lekcja 8.1).
- Proszę sprawdzić skrzynkę pod kątem śladów. Atakujący, którzy dostaną się do skrzynki, często tworzą filtr, który przekierowuje lub ukrywa pocztę, albo zmieniają pole Odpowiedź do w Państwa tożsamości. Proszę sprawdzić w Ustawienia > Filtry, Ustawienia > Tożsamości oraz w Nieobecność, czy nie ma tam czegoś, czego Państwo sami nie utworzyli.
- Podali Państwo dane płatnicze? Proszę natychmiast zadzwonić do banku.
- Państwa skrzynka nagle wysyła spam? Proszę zgłosić to swojemu dostawcy.
W praktyce: tak to działa w webmailu
W webmailu wskazują Państwo link kursorem, aby zobaczyć prawdziwy adres na dole przeglądarki. Pod przyciskiem Szczegóły widać adres nadawcy, a w oknie tworzenia wiadomości widać, dokąd trafi odpowiedź. Przycisk Zgłoś spam znajduje się nad wiadomością.
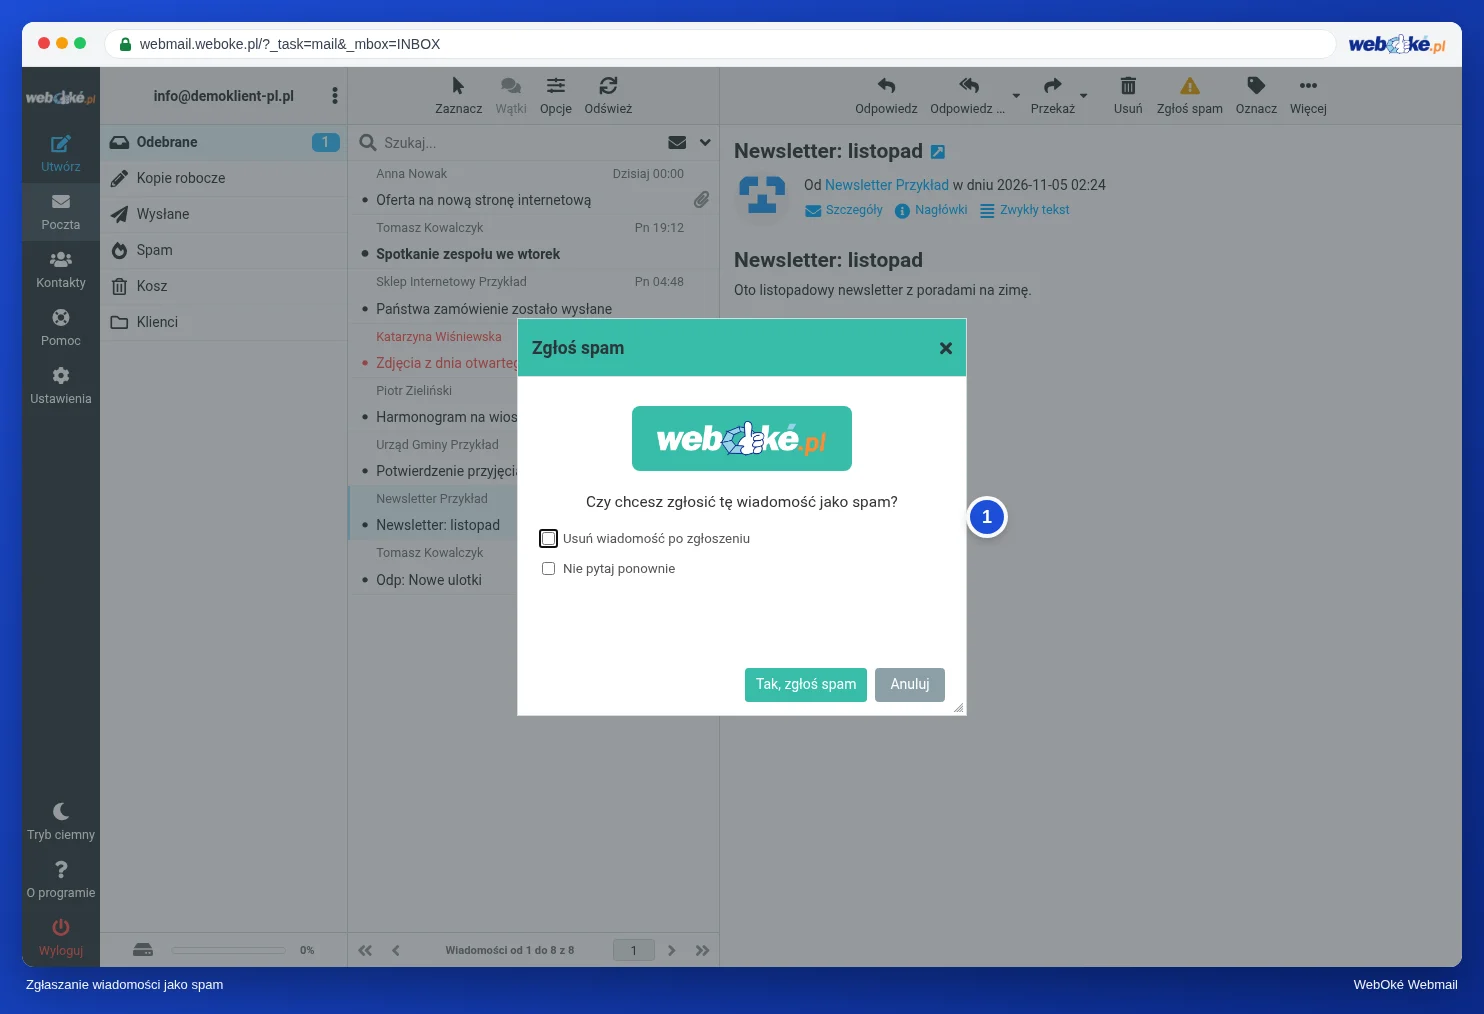
Na ilustracji widać okno, które pojawia się po kliknięciu Zgłoś spam. Podręcznik Roundcube opisuje to w części Zgłaszanie spamu przyciskiem Zgłoś spam. W innych webmailach, takich jak Gmail czy Outlook.com, działa to podobnie: przycisk nazywa się tam na przykład Zgłoś phishing lub Zgłoś.
Podsumowanie
- Phishing działa przez pośpiech, groźbę, link do podrobionej strony i nadawcę, który prawie się zgadza.
- Tekst linku i prawdziwy link się różnią: proszę wskazać link kursorem myszy lub dłużej go przytrzymać na telefonie.
- Nazwę domeny proszę czytać od prawej do lewej; wszystko, co stoi przed nią, wybiera sam właściciel tej domeny.
- Odpowiedź do wskazująca na inną domenę i ostrzeżenie o podejrzanych adresach to sygnały ostrzegawcze; pozytywny wynik kontroli DMARC niczego nie dowodzi w kwestii wiarygodności.
- Nie klikać, samodzielnie przejść na stronę, zgłosić; jeśli jednak Państwo kliknęli: zmienić hasło i przejrzeć filtry oraz tożsamości.
Quiz
Zadanie
Zadanie A2.4: Analiza podejrzanej wiadomości. Materiał phishing-1.eml znajduje się pod tym zadaniem. Proszę otworzyć go jako tekst (na przykład w Notatniku lub TextEdit, nie w programie pocztowym) i odszukać nagłówki From i Reply-To oraz adres kryjący się za przyciskiem w treści (atrybut href). Proszę wpisać: prawdziwą domenę nadawcy, domenę, do której naprawdę prowadzi przycisk, domenę z pola Odpowiedź do, oraz wybrać, czy ufają Państwo tej wiadomości. Program porówna Państwa odpowiedzi z kluczem odpowiedzi i przy każdym pytaniu pokaże, gdzie w pliku można było to znaleźć.
Dalsza lektura
Opisane kroki w webmailu dotyczą webmaila WebOké; w innych webmailach działa to podobnie.
- Roundcube Webmail 11.2: Zgłaszanie spamu przyciskiem Zgłoś spam
- Czy ta wiadomość naprawdę pochodzi od WebOké? Jak rozpoznać phishing i skorzystać z kodu promocyjnego
- Jak rozpoznać phishing: jak odczytać link i nadawcę
- Przejęcie skrzynki pocztowej lub spam wysyłany z Państwa adresu: jak to uporządkować
- Bezpłatny kurs Bezpieczny internet dla przedsiębiorców 1.2: Phishing, oszustwo na prezesa i oszustwo na fałszywą fakturę
- Bezpłatny kurs Bezpieczny internet dla przedsiębiorców 3.2: Czytanie domen i linków
- Bezpłatny kurs Bezpieczny internet dla przedsiębiorców 3.5: Kliknięto: co teraz?