
Hasło i weryfikacja dwuetapowa
Moduł 8: Bezpiecznie i bez zmartwień · Czas czytania: 10 min
Cel lekcji: Po tej lekcji potrafią Państwo wyjaśnić, czym jest silne hasło do skrzynki pocztowej, co należy zrobić na swoich urządzeniach po jego zmianie, jak powstaje kod z aplikacji uwierzytelniającej oraz co weryfikacja dwuetapowa w webmailu chroni, a czego nie.
Kluczowe pojęcia: hasło do skrzynki pocztowej, menedżer haseł, weryfikacja dwuetapowa, TOTP, wspólny sekret, kod QR, kod odzyskiwania, odchylenie zegara, IMAP i SMTP bez drugiego kroku
Dlaczego skrzynka pocztowa jest najważniejszym kontem
Skrzynka pocztowa to pęk kluczy do Państwa życia w internecie. Niemal każda usługa wysyła link do zresetowania hasła właśnie na adres e-mail. Kto przejmie Państwa skrzynkę, może więc przejąć także sklep internetowy, księgowość i media społecznościowe. Może też wysyłać wiadomości w Państwa imieniu do klientów, którzy Państwu ufają. Dlatego skradziona skrzynka jest często wykorzystywana do oszustw na fakturach lub do rozsyłania spamu. To ostatnie szkodzi całej domenie: inne serwery zaczynają odrzucać Państwa pocztę.
Intruza powstrzymują dwie rzeczy: dobre hasło i drugi krok przy logowaniu.
Silne hasło jest przede wszystkim długie i unikalne
Hasło do skrzynki pocztowej należy do jednego adresu e-mail. Nie jest tym samym co hasło do konta klienta ani do panelu administracyjnego pakietu (lekcja 1.3).
Co sprawia, że hasło jest silne? Nie wykrzyknik po słowie, lecz długość i losowość. Atakujący próbują haseł, które wyciekły, oraz list często używanych słów i wzorców. "Zomer2026!" znajduje się na takiej liście; ciąg czterech przypadkowych słów lub dwudziestu przypadkowych znaków już nie. Równie ważne jest, aby hasło było unikalne. Jeśli dojdzie do wycieku w sklepie internetowym, w którym używali Państwo tego samego hasła, przestępcy wypróbują je również na Państwa skrzynce.
Praktycznym rozwiązaniem jest menedżer haseł: program, który dla każdej usługi tworzy i zapamiętuje długie, losowe hasło. Wtedy wystarczy pamiętać jedno silne hasło główne.
Po zmianie: aktualizacja wszystkich urządzeń
Hasło zmieniają Państwo w webmailu w Ustawienia > Hasło albo w panelu administracyjnym pakietu, jeśli nie pamiętają Państwo starego. Od tej chwili nowe hasło obowiązuje wszędzie: w webmailu, w telefonie i w programie pocztowym.
Tu często pojawia się problem. Sanne de Vries w poniedziałek zmienia hasło do sanne@example.com. Laptop od razu aktualizuje. O starym tablecie w kuchni zapomina. Tablet co kilka minut próbuje się logować starym hasłem. Po kilku nieudanych próbach zapora sieciowa serwera widzi połączenie, które ciągle podaje błędne hasło, i blokuje adres IP. Ponieważ tablet i laptop w domu korzystają z tego samego adresu IP, Sanne nagle nie ma dostępu do poczty także na laptopie, a czasem również do swojej strony internetowej.
Dlatego po zmianie hasła prosimy od razu zaktualizować wszystkie urządzenia: telefon, tablet, program pocztowy na komputerze oraz ewentualną drukarkę lub skaner wysyłające pocztę.
Weryfikacja dwuetapowa: coś, co Państwo wiedzą, i coś, co Państwo mają
Przy weryfikacji dwuetapowej (w webmailu nazywa się ona Dwuskładnikowe uwierzytelnianie) do zalogowania potrzebne są dwie rzeczy: hasło (coś, co Państwo wiedzą) i kod z telefonu (coś, co Państwo mają). Osoba, która zdobędzie Państwa hasło przez phishing lub wyciek, nadal nie dostanie się do skrzynki.
Kod pochodzi z aplikacji uwierzytelniającej, na przykład z aplikacji Państwa menedżera haseł lub z osobnej aplikacji do takich kodów. Metoda nazywa się TOTP, time-based one-time password (jednorazowe hasło oparte na czasie), i jest opisana w RFC 6238. Działa ona tak:
- Przy włączaniu webmail tworzy wspólny sekret: losowy ciąg znaków. Widzą go Państwo jako tajny klucz i jako kod QR.
- Skanują Państwo kod QR aplikacją. Od tej chwili serwer i telefon znają ten sam sekret.
- Co 30 sekund obie strony przeliczają sekret razem z bieżącym czasem na sześciocyfrowy kod.
- Przy logowaniu serwer porównuje Państwa kod z własnym wynikiem.
Wynikają z tego dwie rzeczy. Aplikacja nie potrzebuje internetu: liczy wyłącznie na podstawie sekretu i zegara. Natomiast zegar musi być dokładny. Jeśli telefon spieszy się lub spóźnia o kilka minut, liczy w innym przedziale czasu i kod się nie zgadza. Prosimy ustawić czas w telefonie na automatyczny.
Trzecia konsekwencja: kod QR to właśnie sekret. Kto ma jego zdjęcie lub zrzut ekranu, może generować te same kody. Dlatego nigdy go nie udostępniajcie Państwo i nie przechowujcie jako obrazka.
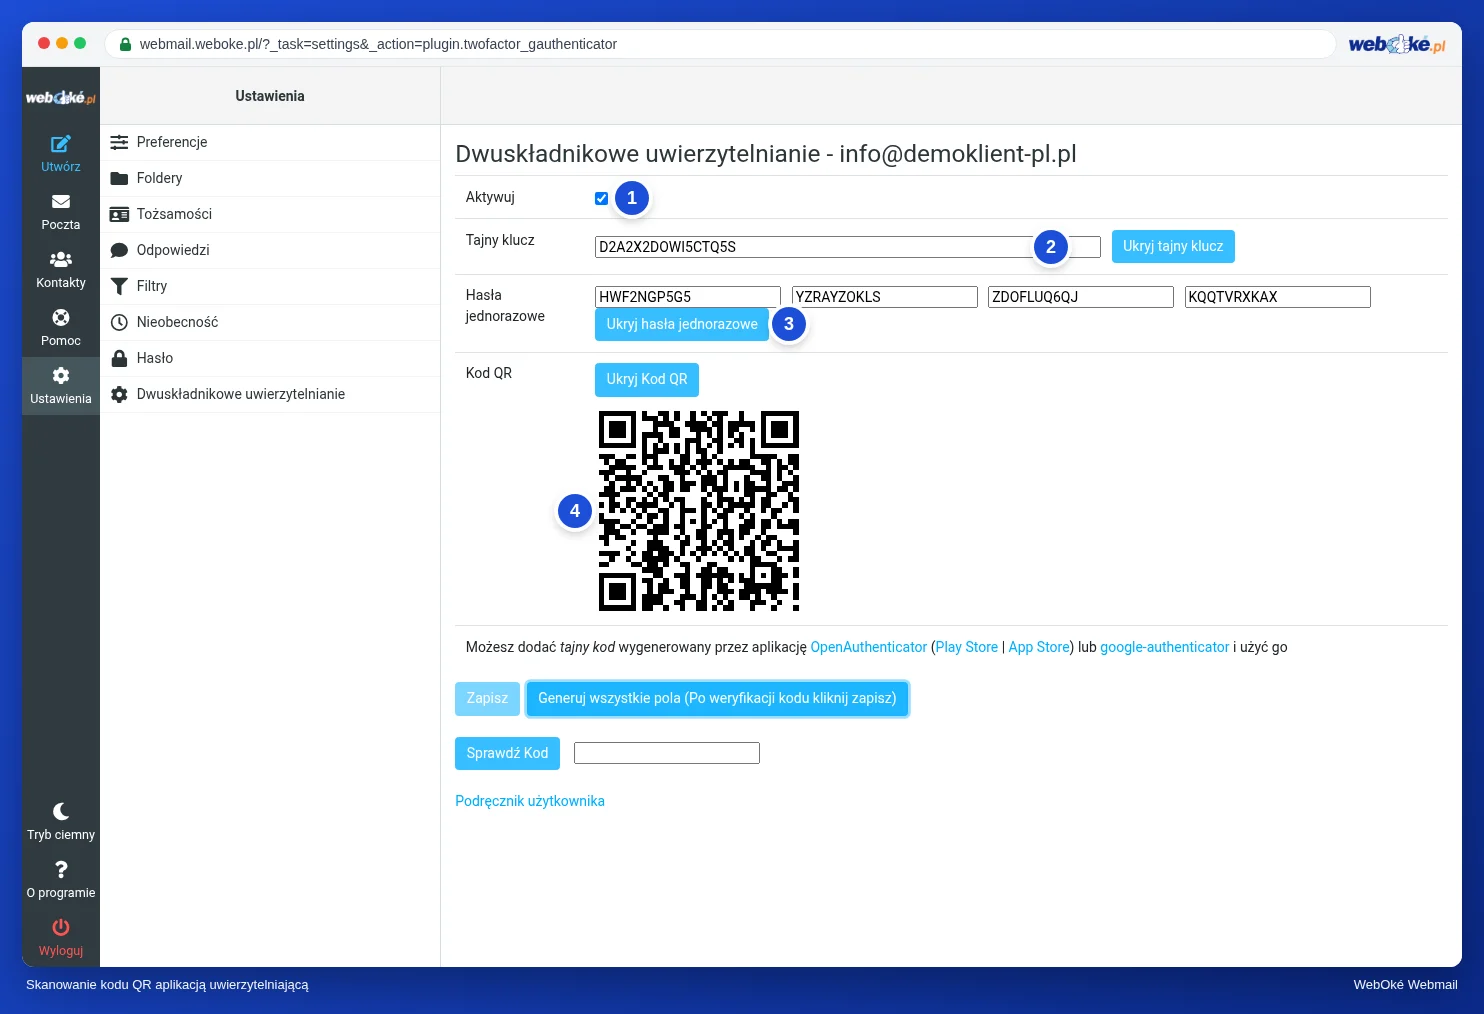
Na obrazku widać ekran włączania weryfikacji dwuetapowej z tajnym kluczem, kodami odzyskiwania i kodem QR.
Kody odzyskiwania i zgubiony telefon
Przy włączaniu otrzymują Państwo również cztery kody odzyskiwania. Każdy działa jeden raz, zamiast kodu z aplikacji. To zapasowy klucz na wypadek, gdy telefon się zepsuje, zostanie skradziony lub wymieniony. Prosimy przechowywać je w innym miejscu niż telefon: w menedżerze haseł albo na papierze w szufladzie.
Jeśli użyją Państwo kodu odzyskiwania, prosimy od razu skonfigurować weryfikację dwuetapową na nowo z nowym telefonem. Otrzymają Państwo wtedy także nowe kody odzyskiwania. Jeśli kodów odzyskiwania już nie ma, dostawca poczty może wyłączyć drugi krok dla Państwa skrzynki po sprawdzeniu Państwa tożsamości.
Na własnym komputerze można przy logowaniu wybrać, aby webmail przez 30 dni nie pytał ponownie o kod. Na komputerze współdzielonym nigdy tego nie robimy.
Czego weryfikacja dwuetapowa nie chroni
To najważniejsza pułapka i wiele osób jej nie zna. Weryfikacja dwuetapowa w webmailu dotyczy wyłącznie webmaila. Program pocztowy i aplikacja pocztowa w telefonie logują się przez IMAP (pobieranie) i SMTP (wysyłanie), a te protokoły wymagają tylko hasła. Atakujący, który zna Państwa hasło, nadal może więc przez program pocztowy czytać Państwa pocztę i wysyłać wiadomości w Państwa imieniu.
Dlatego weryfikacja dwuetapowa jest uzupełnieniem, a nie zastępstwem. Hasło nadal musi być długie i unikalne. Weryfikację dwuetapową dla konta klienta ustawia się osobno; to inne konto z własnymi zabezpieczeniami.
W dużych usługach, takich jak Gmail czy Outlook.com, działa to nieco inaczej: tam drugi krok często obejmuje całe konto, a program pocztowy potrzebuje osobnego hasła aplikacji lub własnej metody logowania. Idea jest ta sama: hasło plus coś, co Państwo mają.
W praktyce: tak to działa w webmailu
Hasło zmieniają Państwo w Ustawienia > Hasło, a weryfikację dwuetapową włączają w Ustawienia > Dwuskładnikowe uwierzytelnianie. Tam zaznaczają Państwo pole Aktywuj, pozwalają webmailowi wypełnić pola, skanują kod QR, sprawdzają kod i zapisują ustawienia. Poszczególne kroki opisuje podręcznik Roundcube (10.3, 10.4 i 10.5). Inne webmaile mają podobne ustawienia, często w sekcji Bezpieczeństwo.
Podsumowanie
- Skrzynka pocztowa jest kluczem do innych kont: prosimy chronić ją długim, unikalnym hasłem z menedżera haseł.
- Po zmianie hasła należy zaktualizować wszystkie urządzenia; urządzenie ze starym hasłem może doprowadzić do zablokowania Państwa adresu IP.
- TOTP co 30 sekund tworzy kod ze wspólnego sekretu i czasu; zegar w telefonie musi być dokładny, a kod QR to sam sekret.
- Cztery kody odzyskiwania prosimy przechowywać poza telefonem; każdy kod działa jeden raz.
- Weryfikacja dwuetapowa w webmailu chroni tylko webmail, a nie IMAP i SMTP w programie pocztowym.
Quiz
Zadanie
Zadanie A8.1: Ćwiczenie z aplikacją uwierzytelniającą. Prosimy kliknąć przycisk, aby otrzymać sekret ćwiczeniowy. Pojawi się kod QR konta ćwiczeniowego. Prosimy zeskanować go dowolną aplikacją uwierzytelniającą (lub przepisać wyświetlony klucz) i wpisać sześciocyfrowy kod pokazany w aplikacji. Program na podstawie tego samego sekretu ćwiczeniowego i czasu sprawdza, czy Państwa kod jest poprawny; kod z poprzedniego lub następnego przedziału czasu również jest uznawany, więc niewielkie odchylenie zegara nie stanowi problemu. Zielony: kod jest poprawny. Czerwony: kod jest niepoprawny; prosimy wtedy sprawdzić zegar telefonu oraz to, czy korzystają Państwo z właściwego wpisu w aplikacji. Sekret ćwiczeniowy nie jest powiązany z Państwa skrzynką, nie ma żadnej wartości i znika w ciągu 24 godzin. Następnie prosimy usunąć konto ćwiczeniowe z aplikacji.
Dalsza lektura
Opisane kroki w webmailu dotyczą webmaila WebOké; w innych webmailach działa to podobnie.
- Roundcube Webmail 10.3: Włączanie weryfikacji dwuetapowej
- Roundcube Webmail 10.4: Logowanie z weryfikacją dwuetapową
- Roundcube Webmail 10.5: Zmiana hasła do skrzynki pocztowej
- Zmiana hasła lub limitów adresu e-mail
- Menedżer haseł i passkeys: jak bezpiecznie zadbać o logowanie
- Bezpłatny kurs Bezpieczny internet dla przedsiębiorców 2.1: Czym naprawdę jest silne hasło
- Bezpłatny kurs Bezpieczny internet dla przedsiębiorców 2.3: Uwierzytelnianie dwuskładnikowe: kody, aplikacje i SMS-y
- RFC 6238, TOTP: Time-Based One-Time Password Algorithm (w języku angielskim): https://www.rfc-editor.org/rfc/rfc6238