
Rozdział 6 · 6.6
Let's Encrypt nie działa: przyczyny i rozwiązania
Jeśli zamówienie bezpłatnego certyfikatu się nie udaje, niemal zawsze przyczyną jest DNS: Let's Encrypt nie może dotrzeć do Państwa serwera przez nazwę domeny. Poniżej znajdą Państwo komunikaty, które mogą się pojawić, oraz sposoby ich rozwiązania.
Gdzie widać, co poszło nie tak?
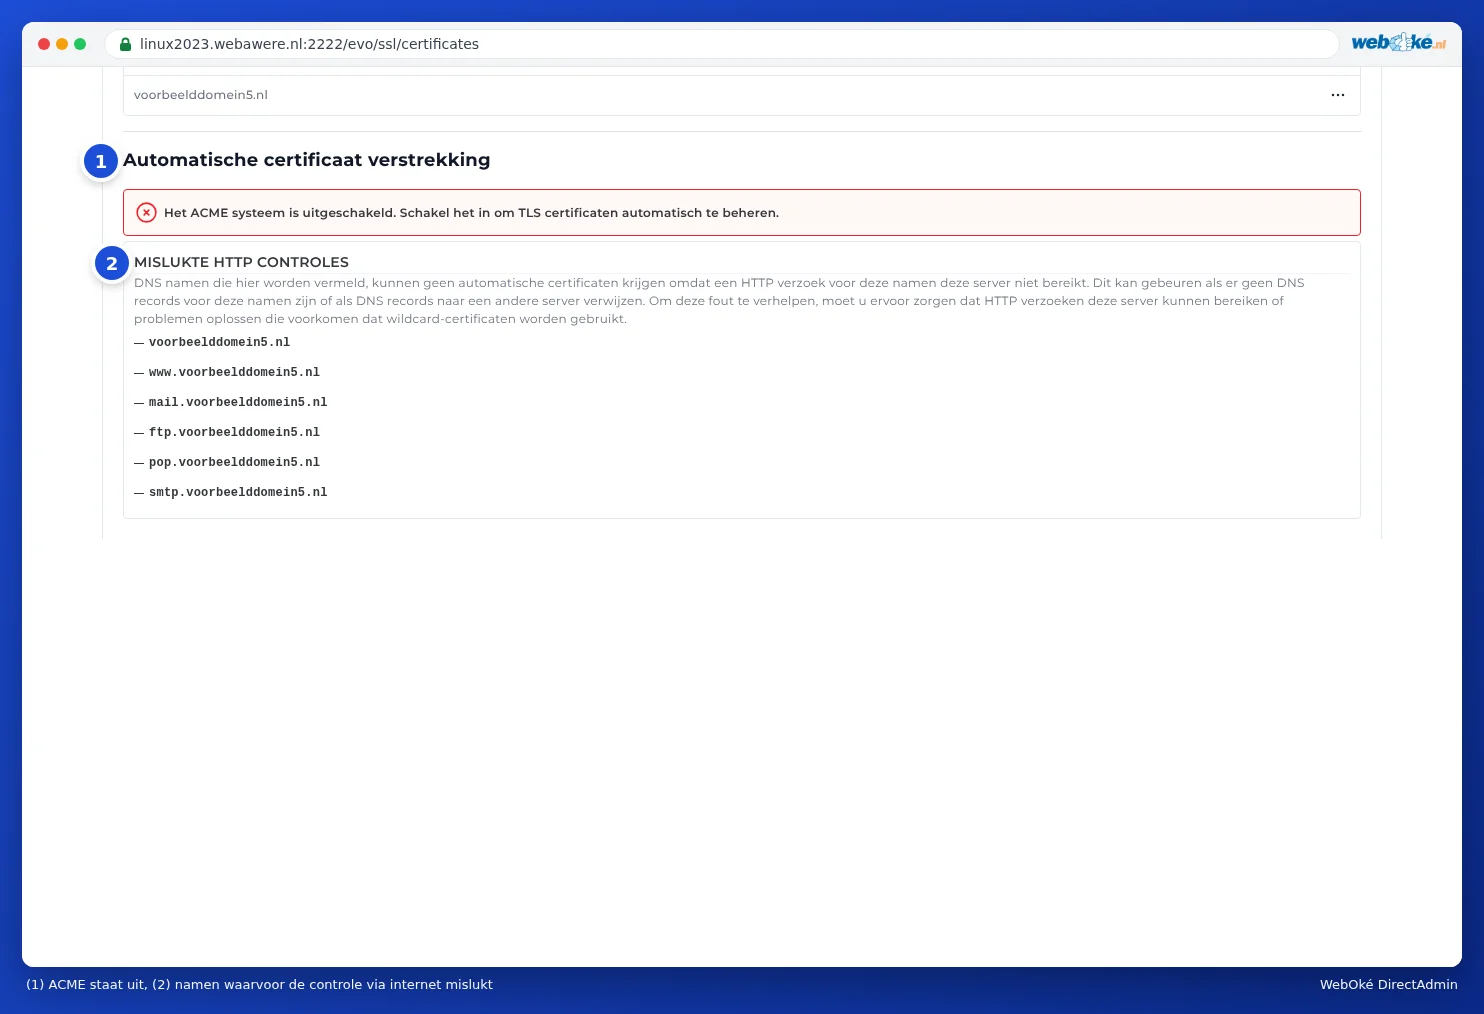
- Na dole strony Zarządzaj certyfikatami, w sekcji NIEUDANE KONTROLE HTTP: nazwy, dla których kontrola się nie powiodła.
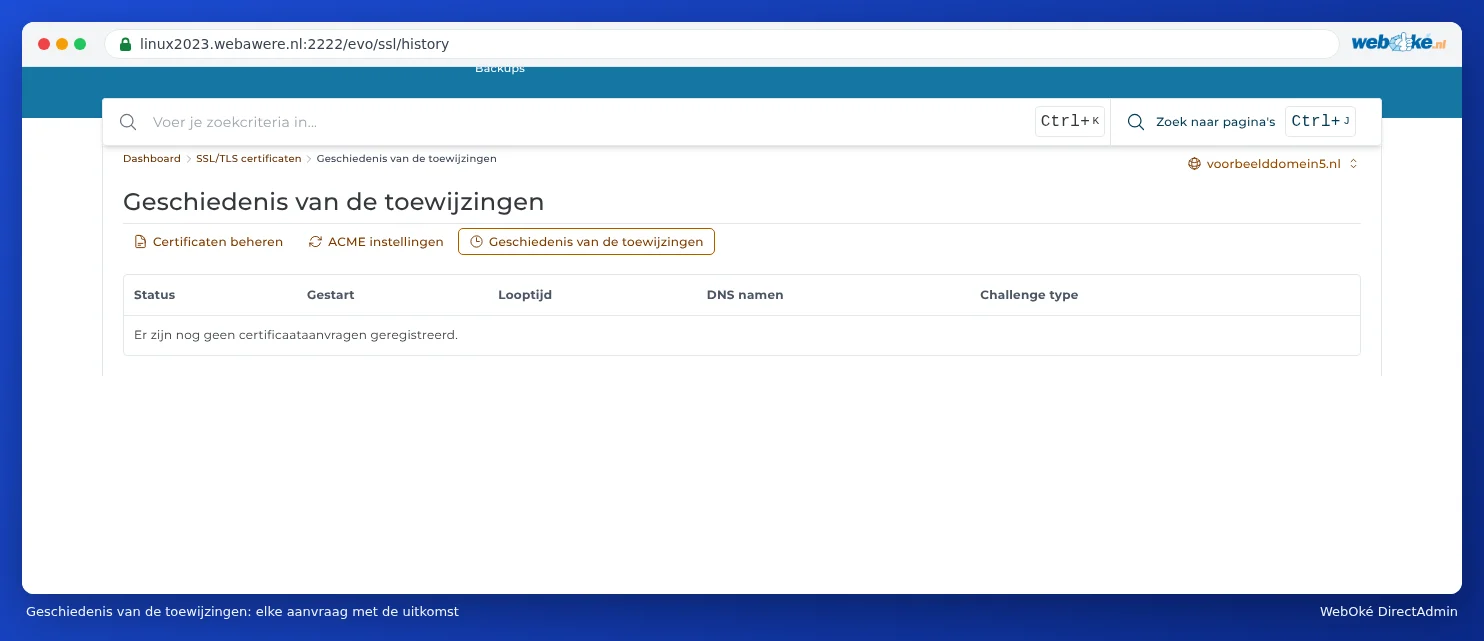
- W sekcji Historia odnawiania: każde żądanie wraz ze Status, momentem, kiedy zostało Uruchomiono, Nazwy DNS oraz Typ challenge (sposób weryfikacji).
Komunikaty i sposoby ich rozwiązania
System ACME jest wyłączony
Automatyczne zamawianie certyfikatów jest wyłączone dla tej domeny. Prosimy je włączyć w sekcji Ustawienia ACME (zob. Bezpłatny certyfikat Let's Encrypt, wnioskowanie o certyfikat, krok 3).
Nieudane kontrole HTTP
DirectAdmin sam to wyjaśnia: Nazwy DNS wymienione tutaj nie mogą otrzymać automatycznych certyfikatów, ponieważ żądanie HTTP dla tych nazw nie dociera do tego serwera. Może się to zdarzyć, jeśli nie ma rekordów DNS dla tych nazw lub jeśli rekordy DNS wskazują na inny serwer.
Co należy zrobić:
- Czy domena nadal wskazuje na poprzedniego dostawcę? To najczęstsza przyczyna, na przykład tuż po przeniesieniu. Prosimy zmienić DNS lub serwery nazw i poczekać, aż zmiana będzie widoczna wszędzie (zob. Kiedy zacznie działać zmiana? Czas oczekiwania i TTL). Następnie prosimy zamówić certyfikat ponownie.
- Czy rekord AAAA jest poprawny? Let's Encrypt sprawdza także przez IPv6. Jeśli rekord A wskazuje na nas, ale rekord AAAA nadal wskazuje na inny serwer, kontrola się nie powiedzie. Prosimy poprawić rekord AAAA lub go usunąć (zob. Dodawanie lub zmiana rekordu A lub AAAA).
- Czy korzystają Państwo z proxy Cloudflare (pomarańczowa chmurka)? Prosimy tymczasowo je wyłączyć, dopóki certyfikat nie zostanie wydany (zob. DNS w Mój WebOké i przy zewnętrznych serwerach nazw, takich jak Cloudflare).
- Czy na liście znajdują się wyłącznie mail, ftp, pop lub smtp, a tych nazw Państwo nie używają, ponieważ poczta e-mail znajduje się gdzie indziej? Wtedy nie stanowi to problemu: strona internetowa i tak otrzyma certyfikat.
- Czy strona internetowa blokuje kontrolę? Let's Encrypt pobiera plik z katalogu /.well-known/acme-challenge/ na Państwa stronie. Własna reguła w .htaccess, wtyczka zabezpieczająca lub katalog chroniony hasłem mogą to blokować. Prosimy tymczasowo usunąć taką regułę lub utworzyć wyjątek dla .well-known.
Kontrola CAA się nie powiodła
Za pomocą rekordu CAA w DNS określają Państwo, które podmioty mogą wydawać certyfikaty dla Państwa domeny. Jeśli istnieje rekord CAA bez wpisu letsencrypt.org, Let's Encrypt odmówi wydania certyfikatu. Prosimy dodać letsencrypt.org do rekordu CAA lub usunąć ten rekord (zob. Otwieranie panelu Administracja DNS i odczytywanie rekordów).
Osiągnięto limit zapytań ACME
Let's Encrypt wydaje ograniczoną liczbę certyfikatów na domenę tygodniowo i tymczasowo blokuje po wielu nieudanych próbach. Prosimy odczekać od godziny do doby, a następnie spróbować ponownie. Prosimy nie klikać wielokrotnie: najpierw należy usunąć przyczynę problemu.
Certyfikat wildcard się nie powiódł
Certyfikat wildcard jest możliwy tylko wtedy, gdy DNS jest obsługiwany przez WebOké. Jeśli Państwa DNS znajduje się gdzie indziej, prosimy wyłączyć opcję Preferuj certyfikaty wildcard w Ustawieniach ACME (zob. Certyfikat dla www, subdomen i wildcard).
Ustawiony jest inny dostawca
Prosimy sprawdzić w sekcji Ustawienia ACME, czy przy Dostawca ACME wybrano Let's Encrypt: Standardowy (Let's Encrypt) lub Inny z Let's Encrypt poniżej. Inny dostawca może wymagać własnych warunków lub osobnego konta.
Otrzymuję certyfikat wystawiony na nazwę serwera
Czy przy swojej domenie lub subdomenie widzą Państwo certyfikat wystawiony na przykład na linux2023.webawere.nl, wraz z ostrzeżeniem, że nazwa się nie zgadza? Oznacza to, że ta nazwa nie ma jeszcze własnego certyfikatu i serwer pokazuje swój własny certyfikat. Prosimy usunąć przyczynę opisaną powyżej, a następnie zamówić certyfikat ponownie.
Moja strona jest offline od momentu, gdy zmieniłem coś w SSL
- Czy włączyli Państwo HSTS, zanim certyfikat zaczął działać? Prosimy wyłączyć HSTS i zamówić certyfikat (zob. Odwiedzających zawsze kierować na https).
- Czy przesłali Państwo własny certyfikat, który nie pasuje do nazwy lub wygasł? Prosimy usunąć go z Listy certyfikatów, aby DirectAdmin mógł ponownie zamówić bezpłatny certyfikat.
- Czy pod adresem https widzą Państwo inną lub pustą stronę, z informacją o konieczności umieszczenia pliku index.html w katalogu private_html? Oznacza to, że private_html w Państwa domenie jest osobnym katalogiem. Prosimy zgłosić do nas zgłoszenie z prośbą o skierowanie private_html na public_html (zob. Ustawienia domeny: SSL, PHP, www i private_html).
Nie mogą sobie Państwo poradzić?
Prosimy poprosić asystenta AI w Mijn WebOké o sprawdzenie certyfikatu lub utworzyć zgłoszenie. Prosimy podać nazwę domeny oraz informacje widoczne w Nieudanych kontrolach HTTP lub w Historii.