
Przejęcie domeny i fałszywe e-maile
Moduł 7: Bezpieczeństwo i dobra kondycja domeny · Czas czytania: 10 min
Cel lekcji: Po tej lekcji rozpoznają Państwo sposoby, w jakie domeny są przejmowane, a ich abonenci oszukiwani, i będą Państwo wiedzieć, jak chronić przed tym swoje konto i swoje domeny.
Kluczowe pojęcia: przejęcie domeny, konto u rejestratora, weryfikacja dwuetapowa, zarządzanie dostępem, fałszywa faktura, oferta rejestracji, slamming, fałszywy e-mail w imieniu rejestru (registry), registry lock, kod transferu jako klucz
Dlaczego Państwa domena jest celem ataku
Kto zarządza Państwa nazwą domeny, ten odbiera też pocztę wysyłaną na tę nazwę. A mając dostęp do tej poczty, może kliknąć "nie pamiętam hasła" w prawie każdym innym koncie: w księgowości, w banku, w sklepie internetowym, w mediach społecznościowych. Domena jest więc warta znacznie więcej niż strona internetowa, która na niej działa.
Są cztery sposoby, w jakie coś może pójść nie tak:
- Ktoś dostaje się do Państwa konta u rejestratora i zmienia serwery nazw, DNS lub abonenta.
- Ktoś zdobywa Państwa kod transferu i przenosi domenę do innego rejestratora (lekcja 6.3).
- Państwa domena wygasa i rejestruje ją ktoś inny (moduł 5).
- Zostają Państwo oszukani za pomocą fałszywej faktury lub fałszywego e-maila, choć technicznie nic się nie dzieje.
Przeciwko każdemu z tych czterech zagrożeń można coś zrobić.
Drzwi wejściowe: Państwa konto u rejestratora
Wiele przejęć nie zaczyna się od włamania do rejestru (registry), lecz od zalogowania się na konto abonenta. Wystarczy hasło użyte ponownie w innym miejscu albo kliknięcie fałszywej strony logowania. Kto jest w środku, może zrobić wszystko to, co Państwo.
Tak można utrzymać te drzwi zamknięte:
- Własne, silne hasło, którego nie używają Państwo nigdzie indziej. Pomocny jest menedżer haseł.
- Weryfikacja dwuetapowa. Oprócz hasła potrzebny jest wtedy drugi kod, z e-maila lub z aplikacji uwierzytelniającej. Aplikacja jest silniejsza: kto przejmie Państwa skrzynkę pocztową, nadal nie ma Państwa telefonu.
- Adres e-mail do logowania, który nie działa w tej samej domenie. Jeśli domena nie działa lub została przejęta, nadal chcą Państwo móc się zalogować i odbierać wiadomości od rejestratora.
- Wiedza o tym, kto ma dostęp. Zamiast podawać hasło, prosimy założyć współpracownikowi lub twórcy strony osobnego użytkownika z ograniczonymi uprawnieniami. Prosimy usuwać osoby, które nie powinny już mieć dostępu, na przykład byłego pracownika lub poprzedniego twórcę strony.
Kod transferu, blokada transferu i registry lock
Kod transferu (verhuiscode) jest kluczem do Państwa domeny (lekcja 6.3). Prosimy pobierać go tylko wtedy, gdy sami przenoszą Państwo domenę, i przekazywać go wyłącznie rejestratorowi, do którego się Państwo przenoszą.
Tam, gdzie dane rozszerzenie to obsługuje, prosimy włączyć blokadę transferu (transferslot). Wtedy rejestr odmawia przeniesienia, nawet jeśli ktoś ma kod. Przy .com i większości gTLD jest to możliwe; przy .nl, .eu, .be i .nu zazwyczaj nie. Tam zabezpieczeniem jest sam kod.
Dla nazw, od których naprawdę dużo zależy, istnieje registry lock: blokada w samym rejestrze. SIDN oferuje ją dla .nl pod nazwą .nl Control. Dzięki niej nikt, także Państwa rejestrator, nie może zmienić niczego w rejestracji, zanim SIDN nie sprawdzi u abonenta, czy wniosek jest prawdziwy. Usługę zamawia się przez rejestratora. Oznacza ona jednak dodatkową pracę przy każdej zmianie. Dla większości nazw ta niedogodność przeważa nad korzyścią; dla głównej nazwy dużej organizacji lub sklepu internetowego często już nie.
Fałszywe faktury i oferty rejestracji
Nie każdy atak jest techniczny. Wiele oszustw sprowadza się do jednego: żeby Państwo zapłacili.
Fałszywe faktury. SIDN regularnie ostrzega przed "fakturami" za nazwy domen od firm o nazwach takich jak Domeinregistratie Nederland, DNS Registraties NL czy Web Registraties Nederland. Często na dole drobnym drukiem jest napisane, że to nie faktura, lecz oferta. Zalecenie: nie płacić i zgłosić sprawę do Fraudehelpdesk (holenderskiego punktu zgłaszania oszustw).
Oferty rejestracji. Znany wariant: dostają Państwo wiadomość, że "ktoś inny chce zarejestrować Państwa nazwę z innym rozszerzeniem", ale Państwo mogą to zrobić jako pierwsi, jeśli szybko zapłacą. "Prawo pierwszeństwa rejestracji" nie istnieje. Prosimy samodzielnie sprawdzić, czy nazwa jest wolna, zapytać własnego rejestratora i zgłosić sprawę do Fraudehelpdesk.
Slamming. Dostają Państwo list lub e-mail, który wygląda jak faktura za przedłużenie, ale w rzeczywistości jest ofertą przeniesienia domeny do innej firmy. Kto zapłaci i podpisze, nagle trafia do rejestratora, którego nie zna.
We wszystkich trzech przypadkach obrona jest taka sama. Prosimy wiedzieć, u którego rejestratora są Państwa domeny (lekcja 7.4), i płacić tylko te faktury, które widzą Państwo również na swoim koncie u tego rejestratora. Warto też pamiętać: SIDN sam nie sprzedaje nazw .nl abonentom. Kto podaje się za "instytucję rejestrującą" i chce Państwu coś sprzedać bezpośrednio, nie jest więc SIDN.
Fałszywe e-maile w imieniu ICANN lub rejestru
Istnieją też prawdziwe e-maile dotyczące Państwa domeny. Przy .com i innych gTLD rejestrator może na przykład poprosić o sprawdzenie danych rejestracyjnych, potwierdzenie adresu e-mail abonenta lub zatwierdzenie transferu. Właśnie dlatego, że takie e-maile istnieją, są one podrabiane.
Tak rozpoznają Państwo fałszywy e-mail:
- trzeba zapłacić przez link w wiadomości, podczas gdy rejestrator udostępnia faktury na Państwa koncie;
- pojawia się groźba, że domena jeszcze dziś wygaśnie lub zostanie usunięta;
- link prowadzi do nieznanej strony, a nie do Państwa rejestratora lub rejestru;
- trzeba zalogować się przez ten link albo pojawia się oferta "rejestracji w wyszukiwarkach";
- wiadomość dotyczy domeny, której Państwo nie mają, lub pochodzi od firmy, której nie są Państwo klientem.
W razie wątpliwości prosimy niczego nie klikać. Prosimy samodzielnie wejść na swoje konto u rejestratora i tam sprawdzić, czy coś się dzieje.
Gdy jednak coś pójdzie nie tak
Jeśli strona nagle przestaje działać lub poczta przestaje docierać, prosimy sprawdzić na koncie, czy serwery nazw lub rekordy DNS nie zostały zmienione. Jeśli domena zniknęła lub została przeniesiona, prosimy natychmiast skontaktować się z rejestratorem i przedstawić dowód, że to Państwo są abonentem (lekcja 6.3). Następnie prosimy zmienić hasła, przejrzeć listę użytkowników, a przede wszystkim sprawdzić rekordy MX: kto je zmieni, ten czyta Państwa pocztę.
W praktyce: tak to działa w WebOké
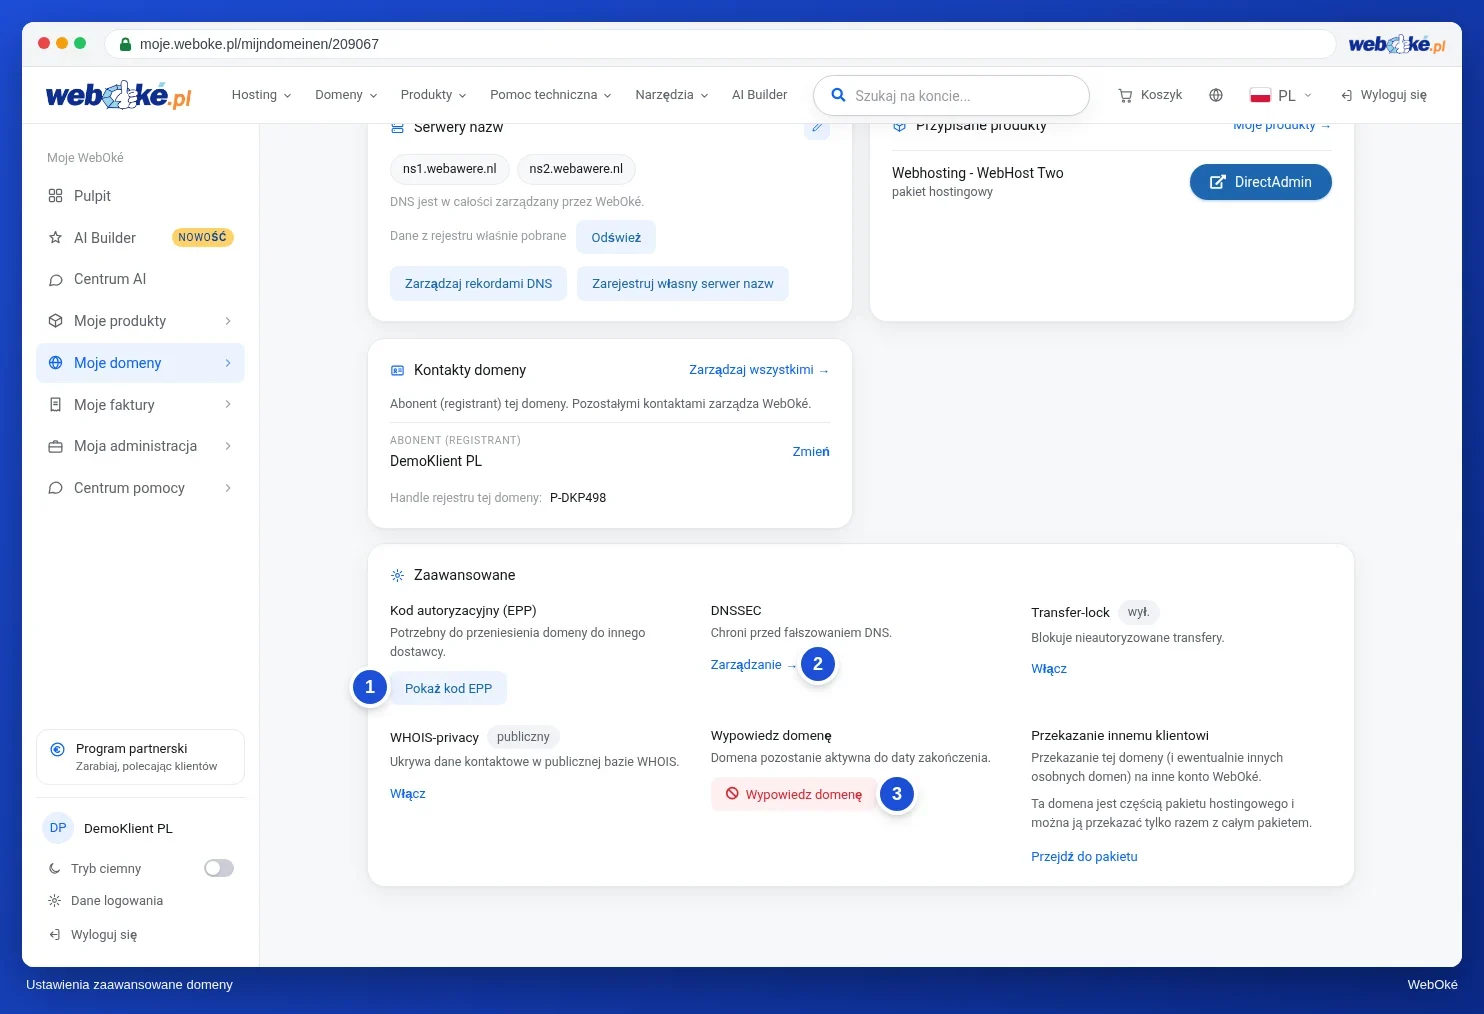
Do Moje WebOké logują się Państwo hasłem i kodem logowania wysyłanym e-mailem (instrukcja WebOké 3.2). Można też skonfigurować aplikację uwierzytelniającą (3.3). Dostęp dla innych osób ustawiają Państwo w Moja administracja › Użytkownicy (11.3). Blokadę transferu znajdą Państwo na stronie domeny w karcie Zaawansowane, przy opcji Transfer-lock. U innych rejestratorów działa to podobnie: prosimy szukać weryfikacji dwuetapowej, użytkowników lub członków zespołu oraz blokady transferu lub blokady domeny.
Podsumowanie
- Kto zarządza Państwa domeną, zarządza też Państwa pocztą, a tym samym odzyskiwaniem haseł do innych kont.
- Prosimy chronić konto u rejestratora silnym hasłem, weryfikacją dwuetapową i osobnymi użytkownikami dla innych osób.
- Prosimy włączyć blokadę transferu tam, gdzie to możliwe; dla ważnych nazw .nl istnieje .nl Control.
- Fałszywe faktury, oferty rejestracji i slamming: prosimy płacić tylko to, co widzą Państwo na własnym koncie.
- Prosimy nie klikać linków w e-mailach dotyczących domeny; lepiej samodzielnie sprawdzić konto.
Quiz
Zadanie
Zadanie D7.1: Państwa konto pod pełną ochroną. Prosimy przejrzeć konto, z którego zarządzają Państwo swoimi domenami, w WebOké lub u innego rejestratora. Prosimy włączyć to, co jest jeszcze wyłączone, i usunąć to, co nie powinno już tam być.
Prosimy odhaczyć:
- Weryfikacja dwuetapowa jest włączona (w WebOké: kod logowania wysyłany e-mailem lub aplikacja uwierzytelniająca, instrukcja 3.2 i 3.3).
- Sprawdzili Państwo, kto ma dostęp, i usunęli byłych pracowników lub poprzednich twórców strony (instrukcja 11.3).
- Blokada transferu jest włączona przy każdej domenie, przy której jest to możliwe.
- Adres e-mail do logowania na konto nie działa w domenie, którą zarządzają Państwo przez to konto.
- Wiedzą Państwo, jak rozpoznać prawdziwą fakturę od rejestratora i gdzie ją znaleźć na koncie.
Prosimy odpowiedzieć:
- Z jakiej formy weryfikacji dwuetapowej Państwo korzystają i przy których innych kontach związanych z domeną (poczta, DNS, hosting) nie jest ona jeszcze włączona?
- Kto miał dostęp do Państwa konta i komu Państwo ten dostęp odebrali lub ograniczyli?
- Przy których Państwa domenach można włączyć blokadę transferu i czy jest ona teraz włączona? Przy których nie jest to możliwe i dlaczego?
- Jak będą Państwo odtąd sprawdzać, czy faktura lub e-mail dotyczący domeny jest prawdziwy?
Zadanie D7.1: Państwa konto pod pełną ochroną
To zadanie wykonuje się samodzielnie, nikt go nie sprawdza. Prosimy zaznaczyć wykonane punkty i oznaczyć zadanie jako wykonane.
1. Konkretna forma (kod e-mailem lub aplikacja uwierzytelniająca, najlepiej aplikacja) oraz lista innych kont (skrzynka pocztowa, usługa DNS, hosting) z tym, co trzeba tam jeszcze zrobić. 2. Imiona lub role osób, które miały dostęp, oraz kto został usunięty lub otrzymał własne, ograniczone uprawnienia zamiast wspólnego hasła. 3. Domeny .com lub inne gTLD: blokada włączona. Domeny .nl, .eu, .be lub .nu: brak blokady transferu, tam zabezpieczeniem jest kod transferu (verhuiscode) (ewentualnie .nl Control dla ważnej nazwy .nl). 4. Nie klikać w linki w wiadomości; samodzielnie zalogować się u własnego rejestratora i płacić tylko faktury, które tam widnieją; w razie wątpliwości zapytać rejestratora i zgłaszać fałszywe faktury do Fraudehelpdesk (w Holandii).
Zaznaczenia i notatki pozostają tylko w tej przeglądarce; nie są nigdzie wysyłane. Po zalogowaniu w Moje kursy zapisywana jest jedynie informacja, że zadanie zostało wykonane.
Przeczytaj więcej
- Wiadomości od ICANN lub rejestru dotyczące Państwa domeny: prawdziwe czy fałszywe i co należy zrobić?
- Moja domena została przeniesiona bez mojego zlecenia
- Podręcznik WebOké 3.2: Kod logowania wysyłany e-mailem (weryfikacja dwuetapowa)
- Podręcznik WebOké 3.3: Korzystanie z aplikacji uwierzytelniającej
- Podręcznik WebOké 11.3: Zapraszanie użytkowników i nadawanie uprawnień